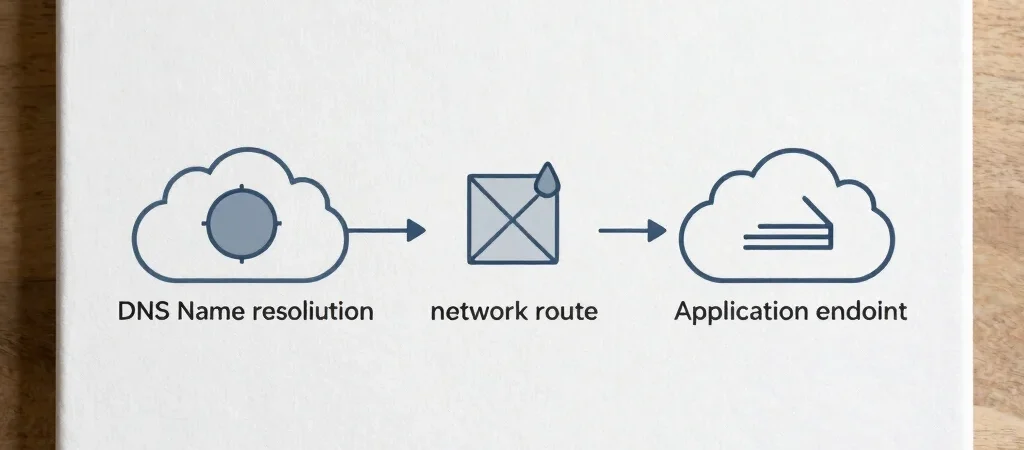
Um endereço de serviço não responde, e a primeira suspeita recai sobre a aplicação. Mas uma conexão depende de mais do que o processo estar ativo: o nome precisa resolver, a rota precisa existir e as regras de rede precisam permitir o tráfego. Na computação em nuvem, verificar essas etapas em ordem ajuda a localizar a falha sem alterar recursos às cegas.
Confirme a resolução do nome
Comece perguntando se o nome usado pelo cliente resolve para o endereço esperado. Compare a consulta feita de dentro da rede privada com uma consulta feita de fora, porque zonas privadas e públicas podem entregar respostas diferentes. Se a resposta estiver desatualizada, examine o registro e o tempo de cache antes de concluir que a aplicação está indisponível.
Também verifique se o nome aponta para o destino correto, como um balanceador ou um endpoint interno. Um registro válido pode continuar levando a um alvo antigo depois de uma migração. Essa checagem separa um problema de DNS de uma falha de conectividade no destino.
Siga o caminho da conexão
Depois da resolução, confira se a rede de origem tem rota até a rede de destino. Em ambientes com sub-redes privadas, isso envolve examinar tabelas de rotas, gateways e conexões entre redes, conforme a arquitetura usada. Uma regra de firewall permissiva não cria uma rota que está faltando.
Em seguida, confira as regras de entrada e saída nos pontos relevantes do caminho. Considere protocolo, porta e endereço de origem, e confirme se as regras aplicadas correspondem à interface ou ao serviço que recebe a conexão. Alterar várias regras ao mesmo tempo dificulta saber qual delas resolveu — ou ampliou — o problema.
Feche o diagnóstico na aplicação
Se o nome resolve e a conexão chega ao destino, investigue a resposta da aplicação: porta de escuta, certificado, proxy e logs do serviço. Um balanceador pode estar acessível enquanto considera os destinos não saudáveis, por exemplo, se a verificação de saúde usar um caminho ou uma porta diferentes da aplicação. Compare a configuração da verificação com o comportamento esperado do endpoint.
Anote de onde o teste foi executado, qual nome foi consultado e em que etapa a conexão falhou. Esse registro torna o diagnóstico repetível para quem administra a infraestrutura e para quem mantém o código. O próximo passo deve ser uma mudança pequena, ligada a uma evidência clara.